调用不可见
个人账号、共享 Key 与中转服务让请求散落在组织边界之外。谁在调用、提交了什么、服务于哪个项目,都难以追溯。
 TokenHub
连接所有模型,管住每一把 Key,看清每一枚 Token。TokenHub 让身份、路由、成本与审计在一个平台内闭环。
当模型调用从试验走向生产,企业需要管理的不是一串密钥,而是一条贯穿身份、数据、模型、成本与责任的访问链路。
个人账号、共享 Key 与中转服务让请求散落在组织边界之外。谁在调用、提交了什么、服务于哪个项目,都难以追溯。
供应商账单只有总量,无法下钻到员工、团队与项目。Agent 的重试和循环,会把小问题快速放大成预算风险。
应用直接耦合不同供应商,切换模型、处理限流或增加备用通道都要改代码,资源采购无法形成统一调度。
身份、路由、费用、错误和后台操作分散在多个系统。发生安全事件时,只能靠人工拼接零散日志。
TokenHub 位于应用与模型之间,集中执行身份、授权、调度、计量与审计策略。
统一 OpenAI / Anthropic 兼容入口,按优先级、权重和健康状态调度 Provider,自动完成故障转移。
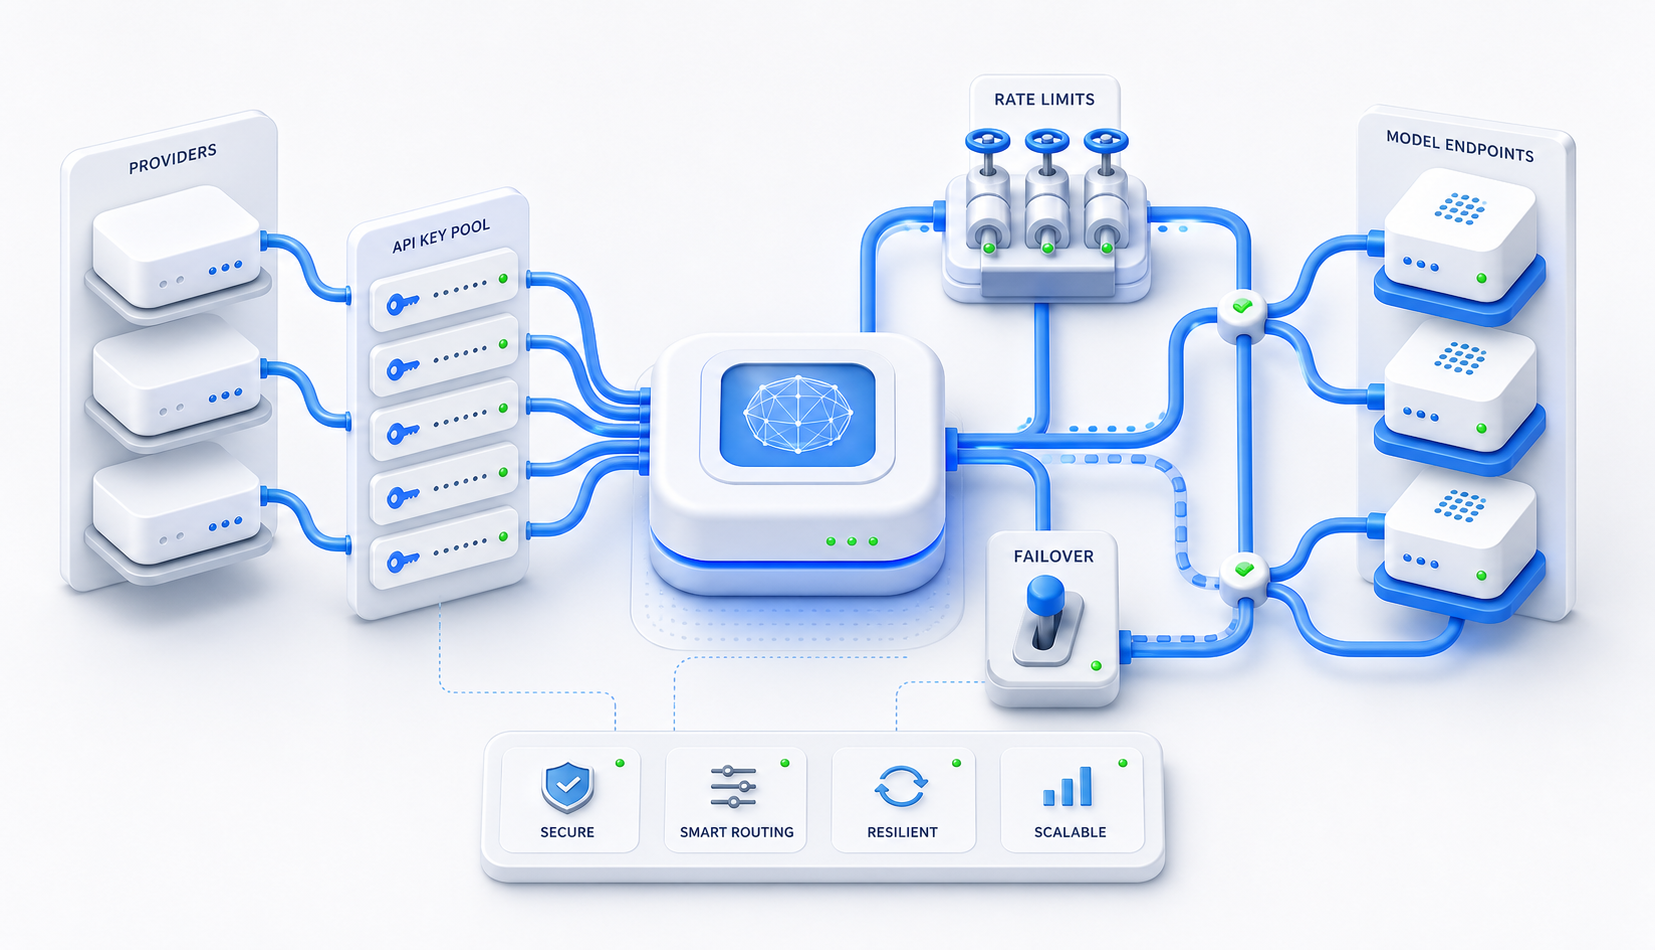
上游凭证统一保管;员工和应用只获得受项目、角色、模型、额度与并发约束的内部凭证。
按用户、团队、项目、模型与成本中心拆分用量,让每一笔 AI 支出都有业务归属。
将调用身份、项目 Key、路由命中、Token、费用、错误与策略变更关联为一条可检索的审计链。
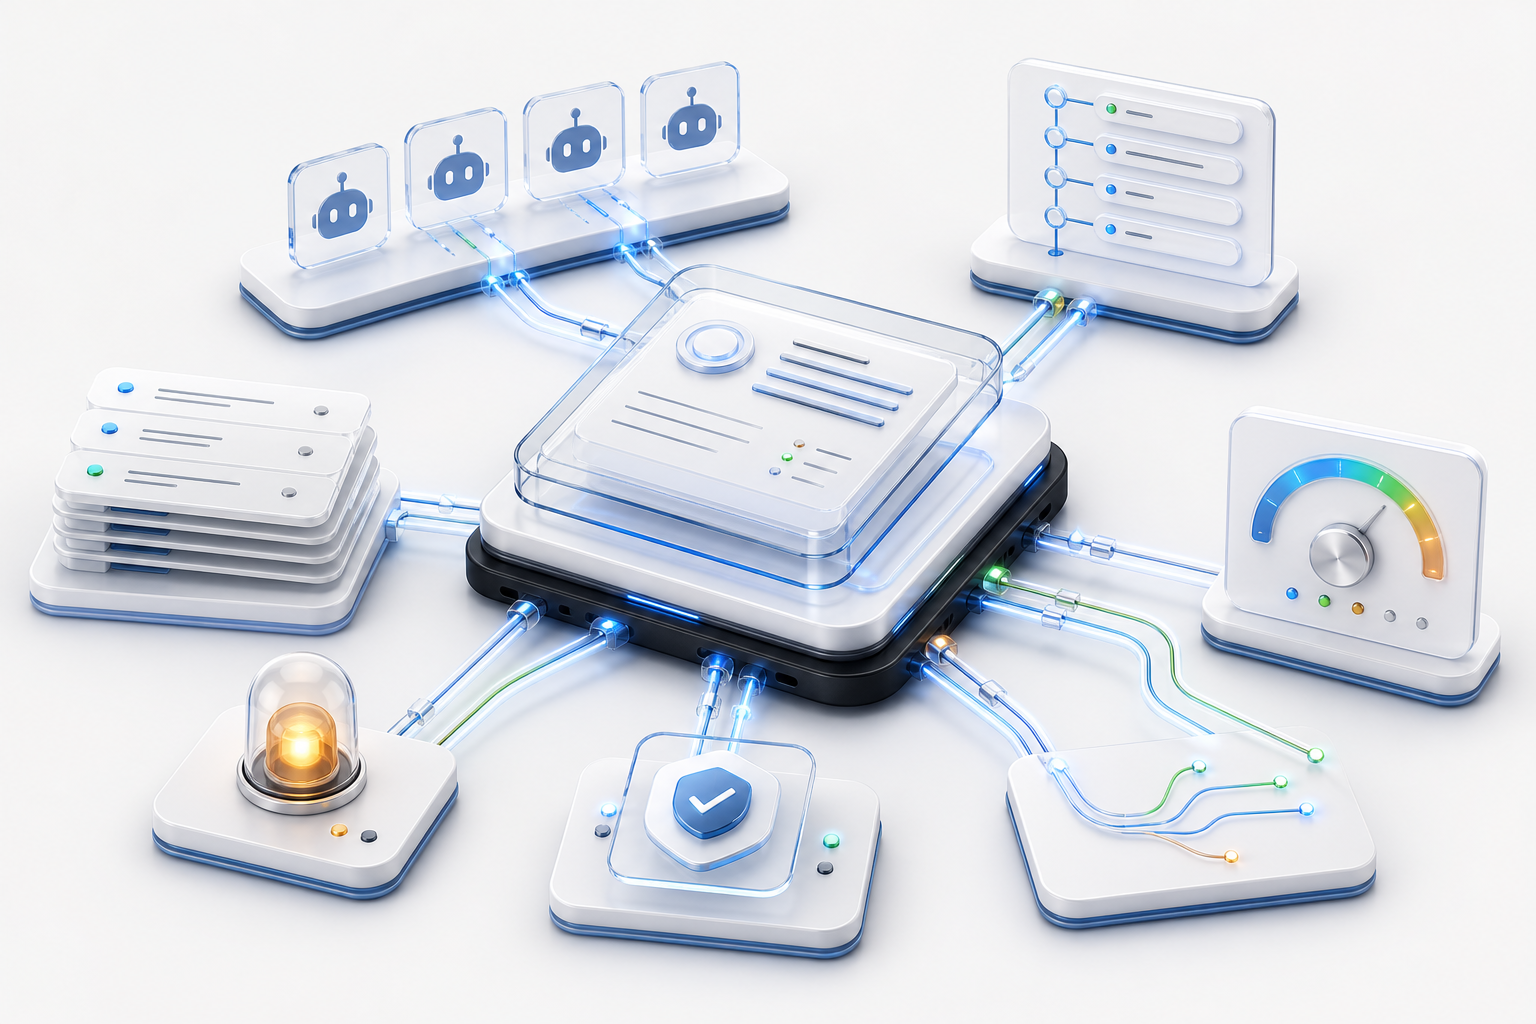
业务仍按熟悉的 API 开发,治理策略在网关侧独立演进,不把复杂度推回每个应用。
使用项目 Key 发起请求
验证角色、模型与额度
按成本与健康状态选路
连接云端或本地模型
记录用量、费用与结果
三类角色各有清晰工作界面:普通用户关注可用模型与个人用量,团队负责人管理项目,管理员配置平台策略。
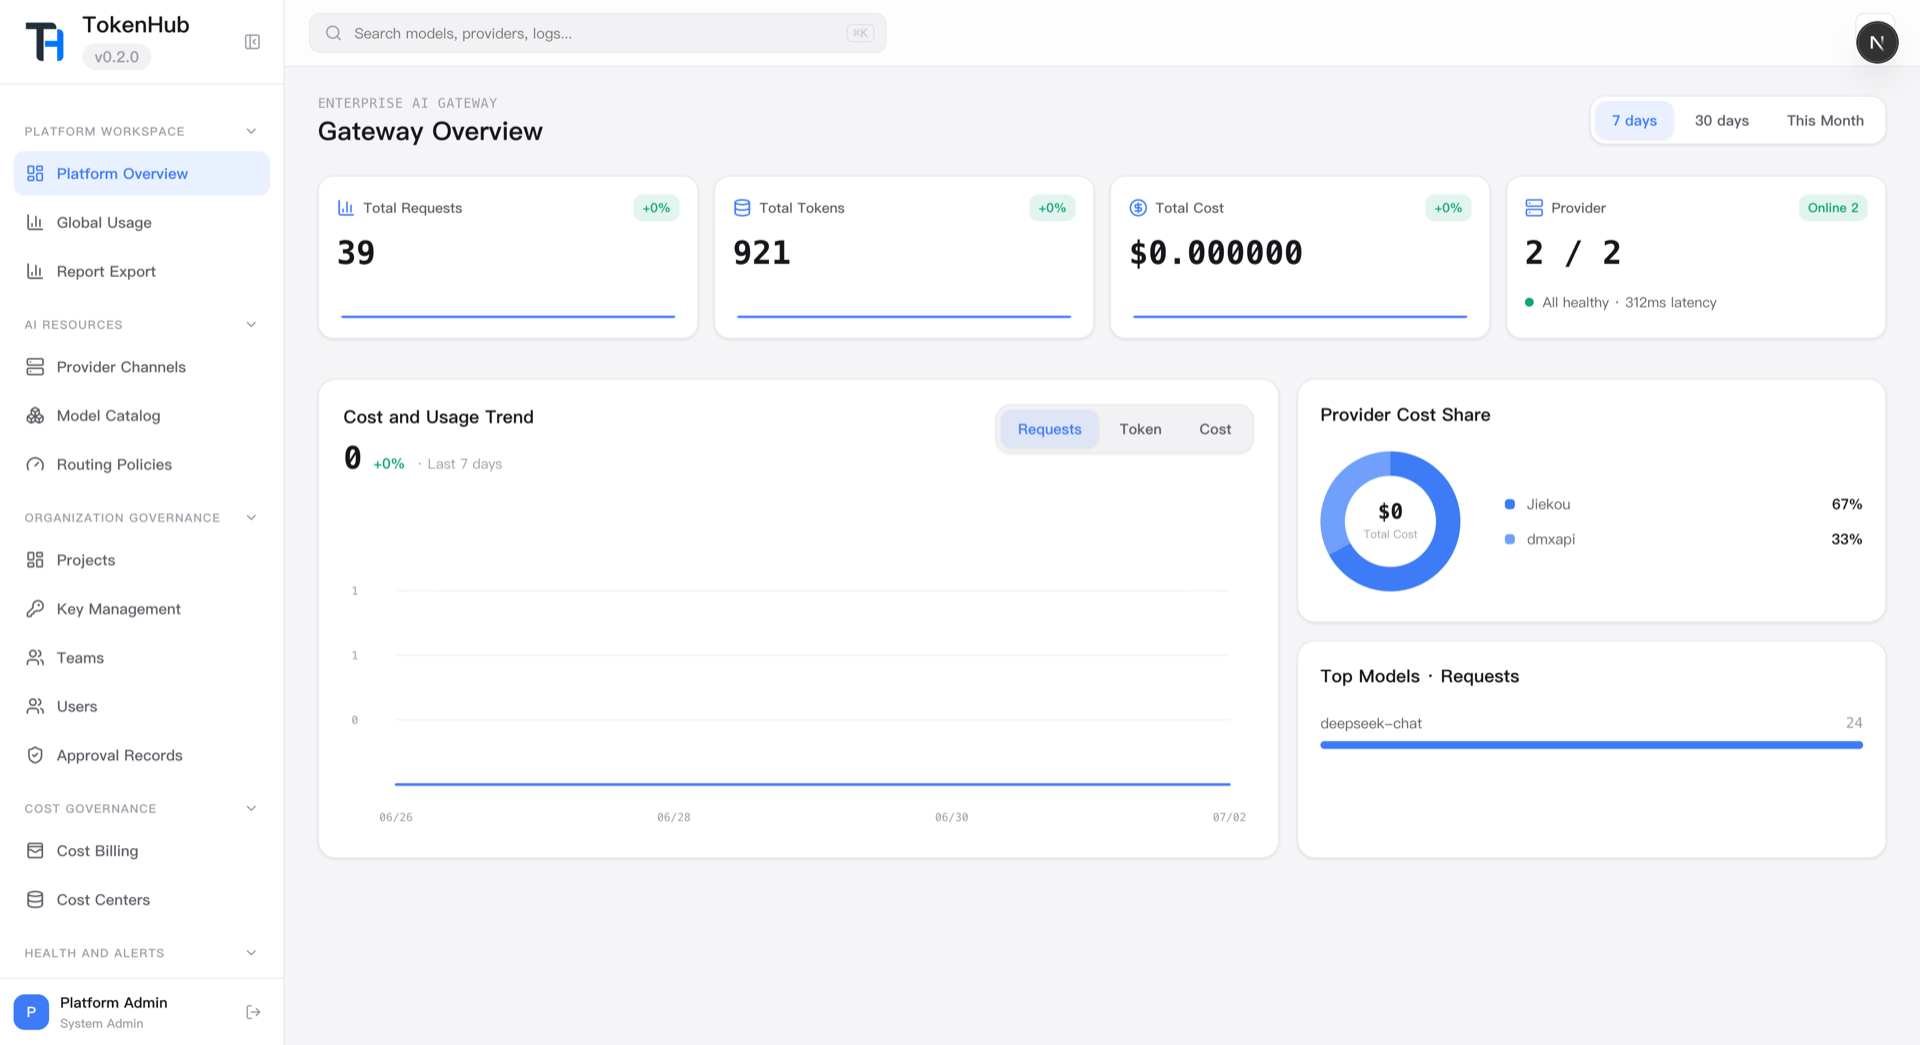
集中查看请求量、Token、成本、Provider 健康与高频模型,异常趋势一眼可见。
真实产品界面从单实例验证到 PostgreSQL 多实例,TokenHub 支持渐进式落地。身份、凭证、策略、日志和用量数据由企业掌握。
从统一入口开始,把分散的模型连接升级为可持续、可规模化的企业 AI 基础设施。